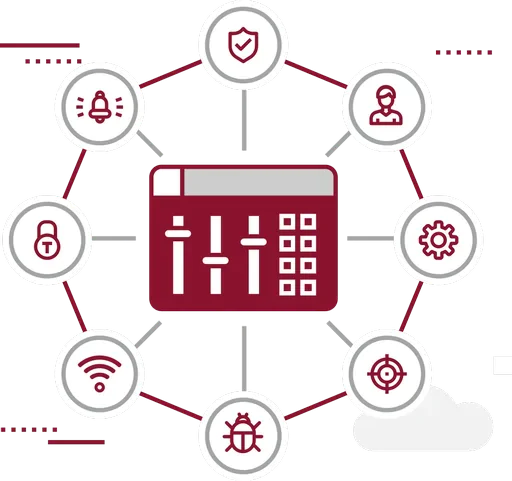
Наше рішення для автоматичного планування та перегляду змін у безпеці мережі - від прикладного рівня до мережевого - допомагає уникнути помилок, швидше надавати послуги та гарантувати постійну відповідність і доступність додатків. Це рішення дозволяє організаціям розробляти, аналізувати та перевіряти комплексну політику безпеки, одночасно автоматизуючи зміни мережі швидко та безпечно.
Як це працює?
Автоматизація: ми забезпечуємо автоматизацію видимості та резервування, оптимізацію брандмауера, гнучкість і переваги безпеки для всієї організації. Наше рішення інтегрує рекомендації політики безпеки в робочі процеси безпеки, перевірку відповідності та конвеєр DevOps.
Керування політикою безпеки мережі: забезпечте постійне дотримання нормативних вимог і внутрішньої політики в усій гібридній мережі. Наші рішення оптимізують сегментацію мережі, аналізують ризики та забезпечують застосування ваших політик безпеки у всій гібридній мережі та в усіх постачальників.
Управління ризиками: наші рішення дають вам впевненість у застосуванні політики безпеки у вашій гібридній мережі. Завдяки оптимізації сегментації мережі та комплексному аналізу ризиків ми допомагаємо вам ідентифікувати та мінімізувати потенційні загрози.
Готовність до аудиту: ми гарантуємо вашу готовність до аудиту, демонструючи та документуючи відповідність нормам і внутрішнім політикам, включаючи робочі процеси, історію змін, схвалення та винятки.
Хмара: безпечні хмарні середовища з автоматизованим керуванням політикою безпеки, автоматизованими перевірками безпеки мережі в конвеєрі CI/CD для раннього виявлення та швидкого виправлення, а також безперервної відповідності.
Наші рішення об'єднують керування політикою безпеки, щоб забезпечити узгодженість у публічному, приватному середовищі та середовищі Kubernetes.
Tufin - компанія, що спеціалізується на наданні рішень для керування політикою безпеки, їхні продукти автоматизують зміни політики безпеки на гібридних платформах, одночасно покращуючи безпеку та відповідність.
Продукти Tufin дозволяють командам IT-безпеки відновлювати видимість і контролювати політику безпеки за допомогою автоматизації, яку можна інтегрувати в процеси DevOps. Це забезпечує повну видимість і контроль над усією мережею компанії, гарантує та автоматизує постійне дотримання стандартів безпеки та інтегрує дотримання політики безпеки в процеси роботи та розробки.
Завдяки Tufin компанії отримують уявлення та контроль над безпекою всієї хмарної інфраструктури, від хмарних до гібридних середовищ. Рішення може допомогти компаніям перенести програми в хмару, одночасно впроваджуючи політики безпеки. Tufin SecureCloud
Адаптивний захист від DDoS-атак на основі глобальної видимості та аналізу загроз у режимі реального часу. Наше рішення забезпечує багаторівневий захист від усіх типів DDoS-атак - від волюметричних до атак рівня додатків.
Як це працює?
Виявлення загроз: безперервний моніторинг трафіку та автоматичне виявлення аномалій за допомогою алгоритмів машинного навчання і глобальної бази даних загроз.
Автоматичне блокування: миттєва реакція на атаки без втручання людини. Трафік атаки фільтрується, легітимні користувачі не відчувають жодних затримок.
Масштабованість: захист забезпечується на рівні магістральної мережі, що дозволяє поглинати атаки будь-якого масштабу - до кількох терабіт на секунду.
Аналітика та звіти: детальні звіти про всі атаки, вектори загроз та ефективність захисту в режимі реального часу та в ретроспективі.
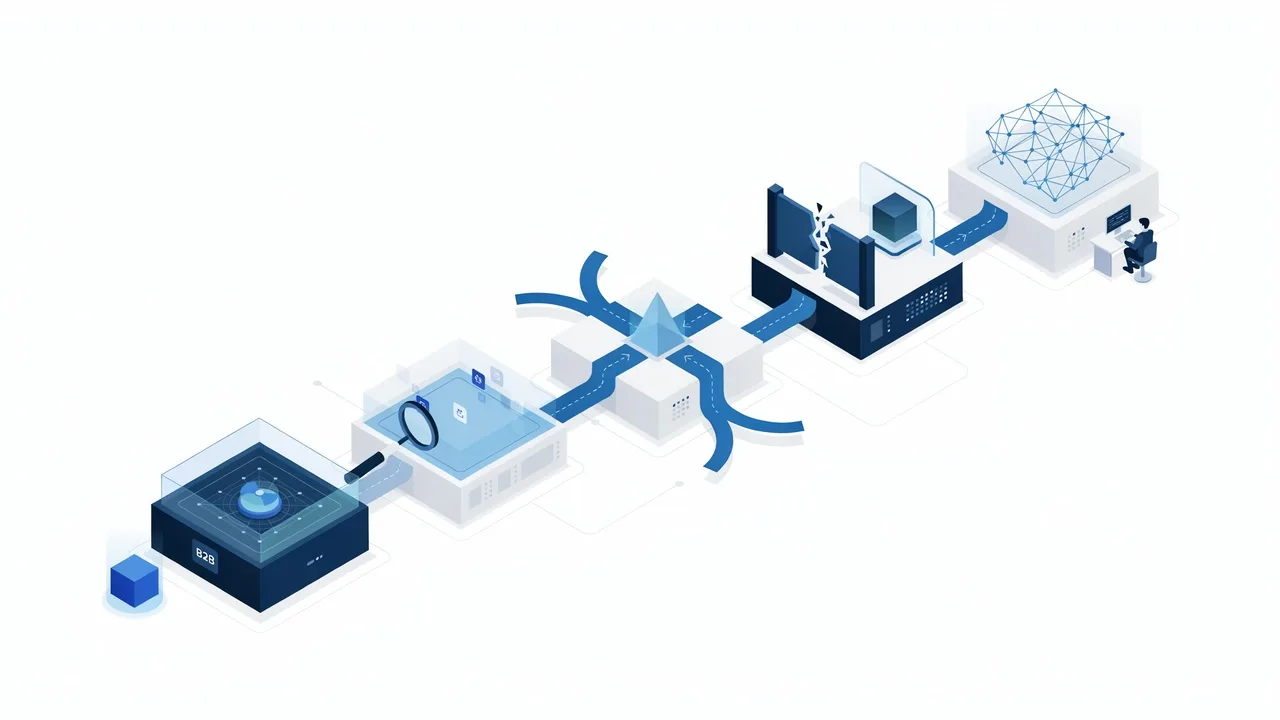
SIEM/UEBA - комплексне рішення для збору, кореляції та аналізу подій безпеки в режимі реального часу по всій IT-інфраструктурі. Поведінковий аналіз UEBA виявляє аномалії навіть без відомих сигнатур атак.
Як це працює?
Централізований збір логів: агрегація подій з усіх джерел - мережеве обладнання, сервери, хмарні сервіси, застосунки - в єдиній платформі.
Кореляція подій: автоматичний аналіз мільйонів подій на секунду та виявлення складних атак, що розтягнуті в часі і охоплюють різні системи.
Поведінковий аналіз (UEBA): побудова базового профілю поведінки кожного користувача та пристрою. Будь-яке відхилення від норми - сигнал для розслідування.
Відповідь на інциденти: автоматизовані плейбуки реагування скорочують час від виявлення до усунення загрози з годин до хвилин.
XDR (Extended Detection and Response) - єдина платформа виявлення та реагування на загрози, яка об'єднує телеметрію з endpoint, мережі, хмари та застосунків для комплексного захисту.
Як це працює?
Єдина видимість: консолідована картина загроз по всій інфраструктурі - від кінцевих точок до хмарних середовищ - в одному інтерфейсі.
Кросплатформна кореляція: XDR автоматично зв'язує події з різних рівнів інфраструктури, виявляючи складні багатоетапні атаки, які пропускають ізольовані інструменти.
Автоматизоване реагування: платформа автоматично ізолює скомпрометовані пристрої, блокує підозрілі процеси та запускає процедури відновлення.
Threat Intelligence: постійне збагачення даними з глобальних фідів загроз дозволяє проактивно виявляти нові вектори атак до їх застосування проти вашої організації.
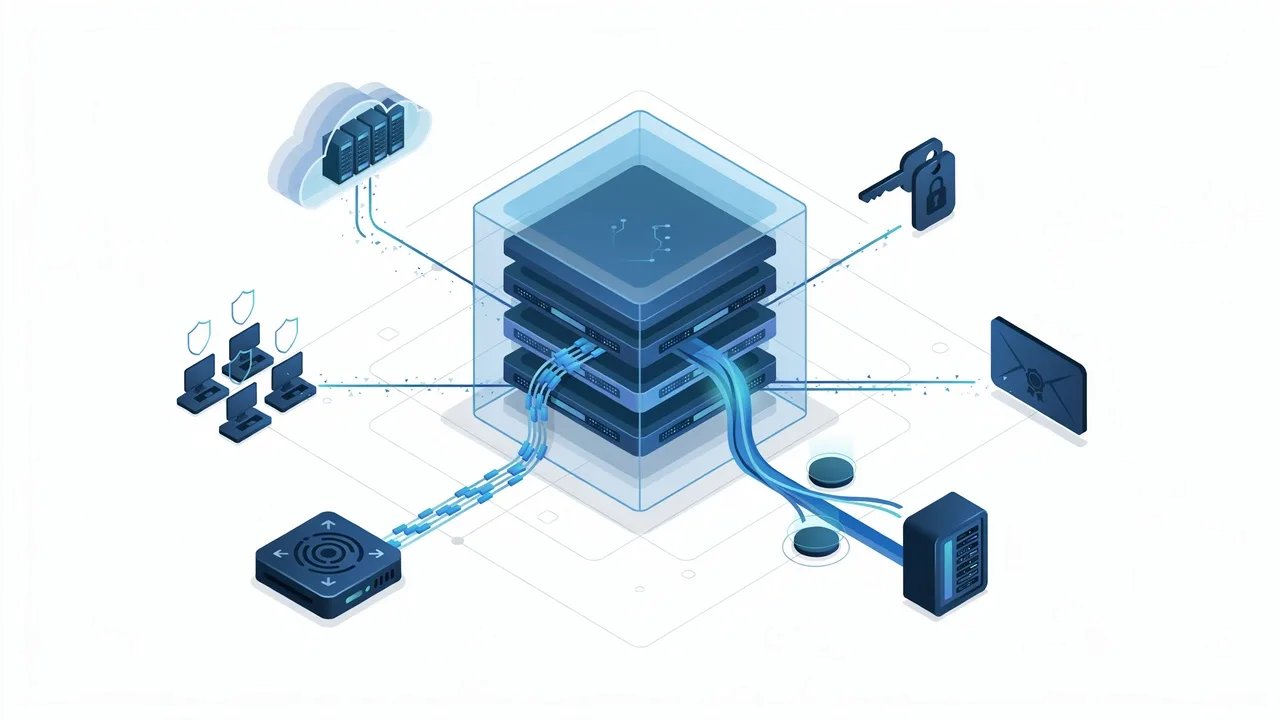
SDS (Software-Defined Storage) - програмно-визначене сховище даних, яке відокремлює керування даними від апаратного забезпечення. Гнучке, масштабоване та економічно ефективне рішення для зберігання критичних даних.
Як це працює?
Масштабованість: горизонтальне масштабування шляхом додавання вузлів без простою. Система автоматично перерозподіляє дані та забезпечує рівномірне навантаження.
Висока доступність: вбудована реплікація та механізми відновлення гарантують доступність даних навіть при виході з ладу кількох вузлів.
Захист даних: шифрування даних у стані спокою та в русі, інтеграція з існуючими системами управління ключами та политиками безпеки.
Уніфіковане управління: єдина консоль керування для всіх типів сховищ - блочного, файлового та об'єктного - спрощує адміністрування і знижує TCO.